未知の脅威がすり抜ける
既知のウイルスだけでなく、端末上の不審なプロセスやスクリプト、永続化などの挙動を捉える必要があります。
未知の脅威中小企業向け端末セキュリティサービス
2027年4月 提供開始予定
NEXHIELDは、自社開発の端末防御エージェントと運用支援を組み合わせ、サイバー攻撃の検知、プロセス停止、ファイル隔離、通信遮断、担当者への通知、初動対応までを一つのサービスで提供する予定です。
* Windows 10は更新を受けられる環境に限り、導入時に適用可否を確認します。
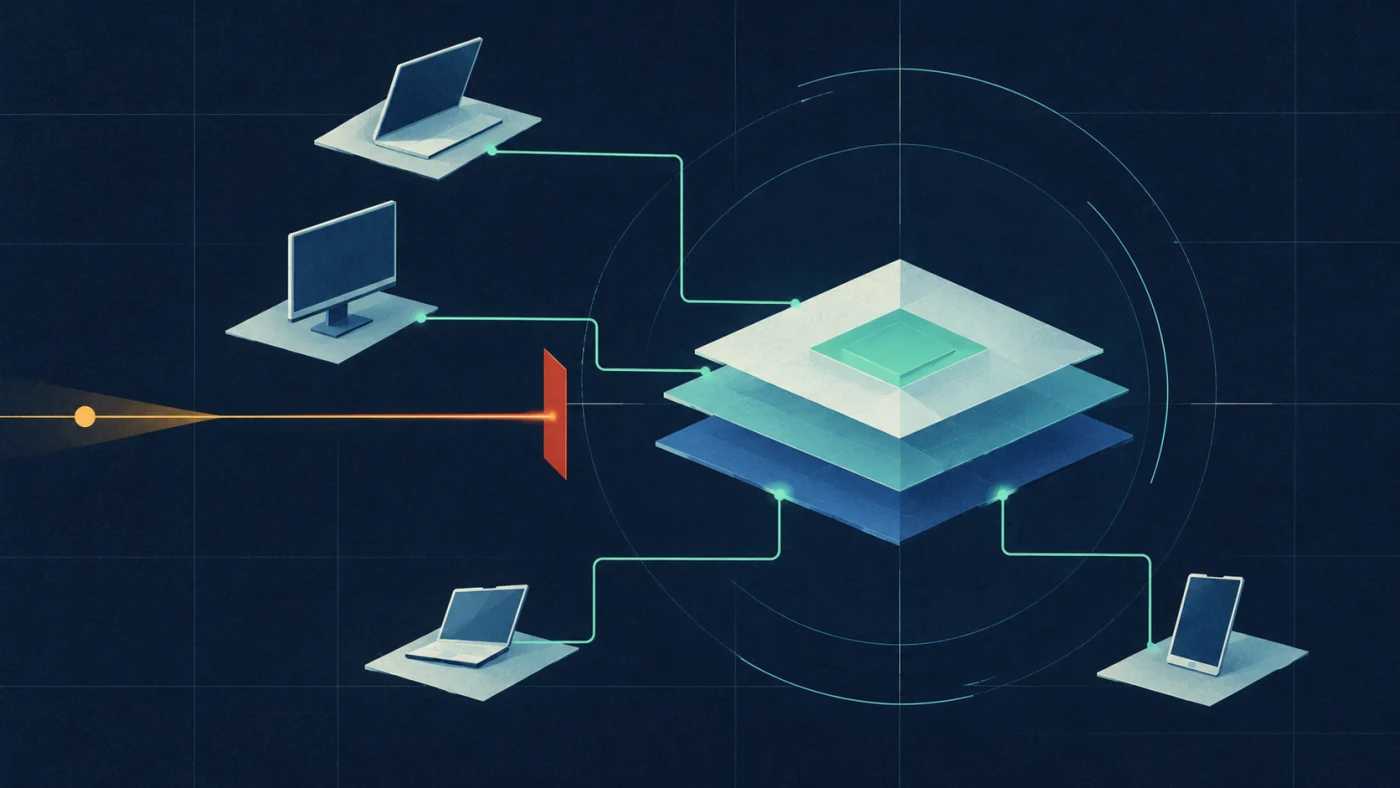
ウイルス対策ソフトだけでは捉えにくい端末内部の不審な挙動を検知し、被害拡大を防ぐ処置と運用担当者による初動支援につなげます。
01 / 中小企業のセキュリティ課題
専任のセキュリティ担当者がいない企業でも、攻撃の発見、被害拡大の防止、初動対応を止めない仕組みが必要です。
既知のウイルスだけでなく、端末上の不審なプロセスやスクリプト、永続化などの挙動を捉える必要があります。
未知の脅威担当者が不在の時間でも端末を継続的に保護し、異常を検知した時点で防御処置へ移る仕組みが必要です。
常時防御大量のファイル変更などを早期に検知し、悪性プロセスの停止やファイル隔離で被害拡大を抑えることが重要です。
封じ込め何が起きたか、どの端末が影響を受けたか、次に何をすべきかを確認できる運用体制が求められます。
運用支援検知後すぐに停止・隔離・遮断を行い、担当者への通知と追加対応を一つの流れで進める必要があります。
初動対応02 / サービスの仕組み
端末上の防御エージェント、集中分析基盤、運用担当者をつなぎ、攻撃の検知から封じ込め、通知、初動対応までを継続します。
事前に合意した防御ポリシーに基づき、悪性プロセス停止、ファイル隔離、対象プログラムの外部通信遮断を実行します。
高・重大イベントを確認し、利用者への一次通知、追加処置、解除、復旧確認、報告までを継続します。
03 / 検知後の対応
端末上で防御処置を実行し、その結果を運用担当者が確認。利用者への通知、追加対応、解除、復旧確認までを連続して管理します。
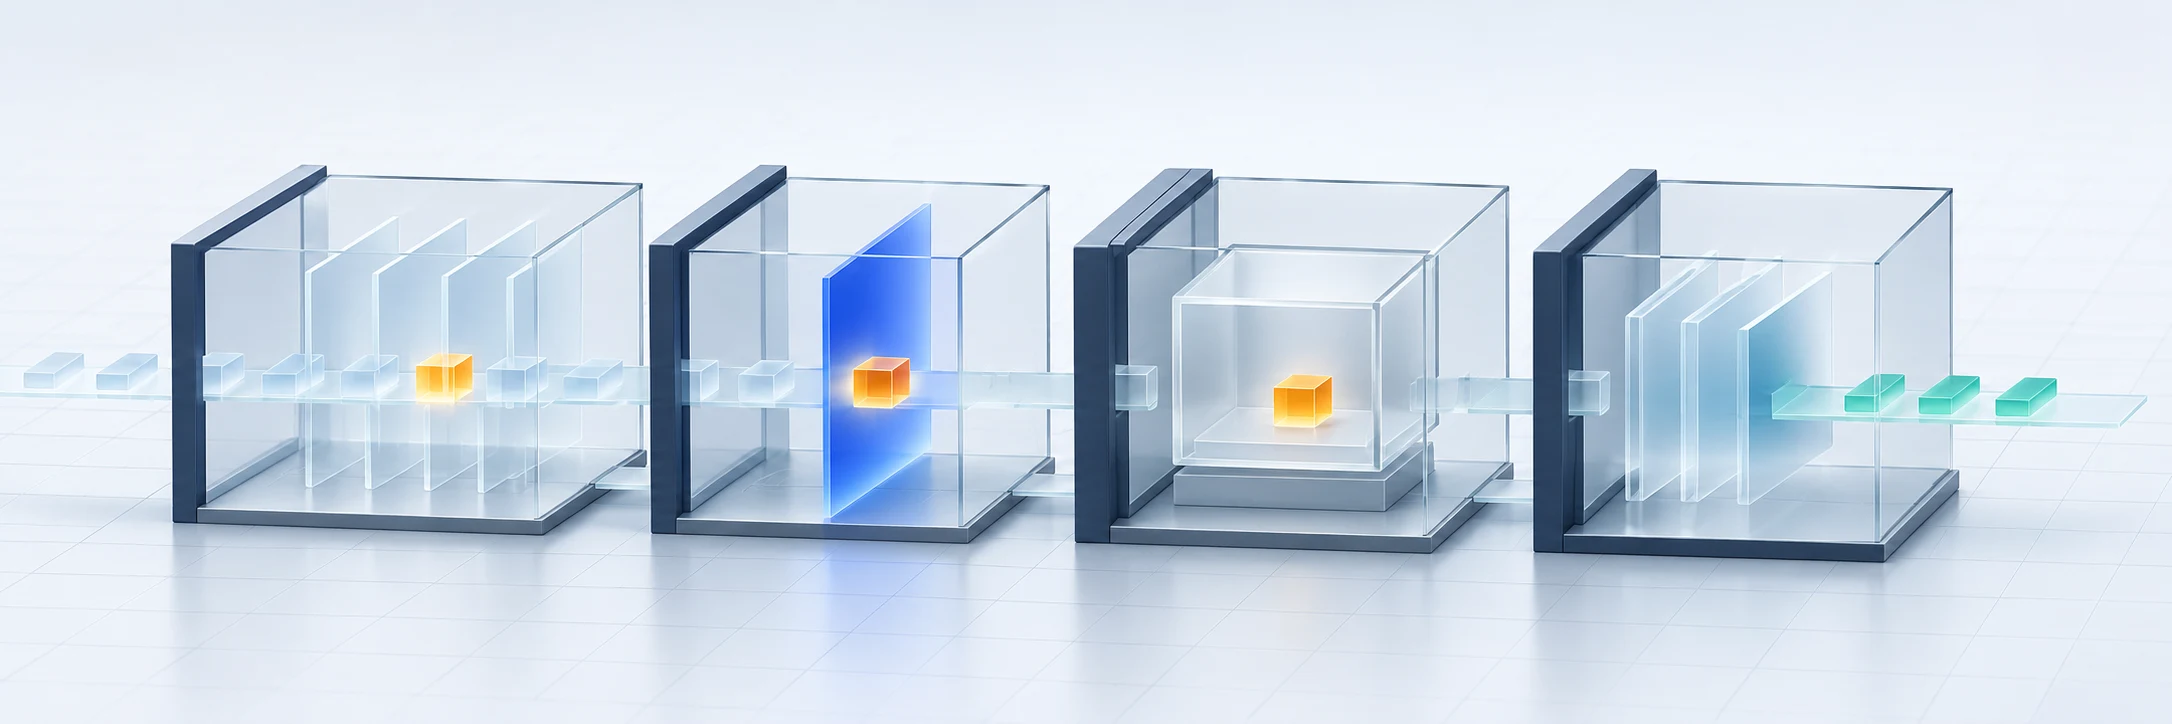
高・重大イベント
端末上の脅威検知と集中分析基盤は常時稼働します。高・重大イベントの確認、電話・電子メールによる一次通知、追加対応の時間帯と手順は契約時に定めた運用体制に従います。
防御ポリシーに従い、対象の停止・隔離・通信制限と結果の記録を行います。
高・重大イベントの内容と処置結果を確認し、契約で定めた連絡先へ通知します。
必要な調査、解除、業務再開の判断を担当者と共有して進めます。
04 / 端末防御機能
不審な挙動を検知し、悪性プロセス停止、ファイル隔離、外部通信遮断を実行。防御結果と解除までを監査証跡として残します。
プロセス、実行パス、SHA-256、コマンドライン、ファイル変更、永続化設定、外部通信を継続監視します。
悪性ハッシュ、不審スクリプト、ランサムウェア類似挙動、異常な永続化、不審な外部通信を検知します。
防御ポリシーに基づき、対象プロセスを自動または運用担当者の承認後に停止します。
対象ファイルを隔離領域へ移動し、ハッシュ、原パス、復元操作を記録します。
Windows ファイアウォールを利用し、対象プログラムの外部通信を遮断。解除結果も保存します。
対象、時刻、検知理由、実行結果、エラー、解除操作を保存し、検知から復旧まで追跡できるようにします。
05 / サービス内容
端末上の自動防御と運用担当者による対応を組み合わせ、専任のセキュリティ担当者がいない企業の初動を支えます。
* Windows 10は通常サポートが終了しています。延長セキュリティ更新(ESU)またはサポート中のLTSCなど、更新を受けられる環境に限り、導入時に適用可否を確認します。
提供開始予定の料金
2027年4月の提供開始を予定しています。表示価格は税抜きです。
最低契約期間は1年間です。契約満了の1か月前までに解約の申し出がない場合は、同一条件で更新します。個別の提供内容と費用はお見積り・申込書で確認します。
端末ごとの認証情報で接続元を確認し、検知、防御結果、証跡を安全に受信します。
管理者と閲覧者を分離し、防御指示、解除操作、証跡参照の権限を制御します。
署名情報とSHA-256を検証してから端末エージェントを更新します。
検知、防御、通知、解除の実施者・時刻・結果を保存し、対応経緯を追跡可能にします。
06 / 導入の流れ
端末への導入だけで終わらせず、防御方針、通知先、対応時間を確認し、動作を確かめた上で運用に移ります。
端末台数、OS、既存のウイルス対策ソフト、ネットワーク条件、連絡担当者を確認します。
自動処置の範囲、承認が必要な操作、除外対象、重大イベントの通知先と対応時間を定めます。
対象端末にエージェントを導入し、接続状態、検知通知、処置結果と解除手順を確認します。
対象端末の確認後、自動検知と防御を開始。イベント発生時は合意した手順に沿って対応します。
07 / 一元相談窓口
NEXHIELDの導入、アラート、防御結果、初動対応、契約に関するご相談を株式会社AGグループの窓口で受け付けます。
提供範囲、端末台数、価格、申込方法に関するご相談。
エージェント導入、防御ポリシー、連絡先、管理画面の初期設定。
検知内容、端末状態、防御結果、障害、インシデントのご相談。
見積り、端末追加、連絡先変更、更新、解約に関するご相談。
平日 9:00〜17:00(土日祝日・当社休業日を除く)
24時間受付。一般のお問い合わせは営業時間内に回答します。
対象端末数とご希望時期をご記入ください。
08 / よくあるご質問
端末防御と運用対応について、事前にご確認いただきたい内容です。
NEXHIELDは既知のウイルスだけでなく、端末上のプロセス、スクリプト、ファイル大量変更、永続化、外部通信などの挙動を確認し、検知後の停止・隔離・遮断まで行います。既存製品との併用可否は導入前に確認します。
防御ポリシーに基づき、悪性プロセス停止、対象ファイル隔離、対象プログラムの外部通信遮断を自動または承認後に実行し、処置結果を記録します。
端末エージェントと集中分析基盤による脅威検知と自動防御が常時稼働します。人による確認・連絡の体制と対応時間は、契約時の運用条件に基づきます。
高・重大イベントの通知先、連絡手段、対応時間帯は導入前に決めます。自動検知と防御は常時稼働しますが、人による確認と一次連絡は契約時に定めた運用条件に従います。
端末防御の主な対象はWindows 11です。Windows 10は通常サポートが終了しているため、ESUやサポート中のLTSCなど更新を受けられる環境に限り、導入時に適用可否を確認します。
端末の稼働状態、導入ソフトウェア、ファイル操作、USB接続の記録は、セキュリティ調査の補助として利用できます。収集項目、対象者、閲覧権限、保存期間を定めた上で個別に提供範囲を確認します。これらの記録だけで攻撃を検知・防御するものではありません。
NEXHIELD / 導入相談
対象端末数、現在のウイルス対策、通知先、希望する防御方針を確認し、導入方法と運用内容をご案内します。
導入を相談する